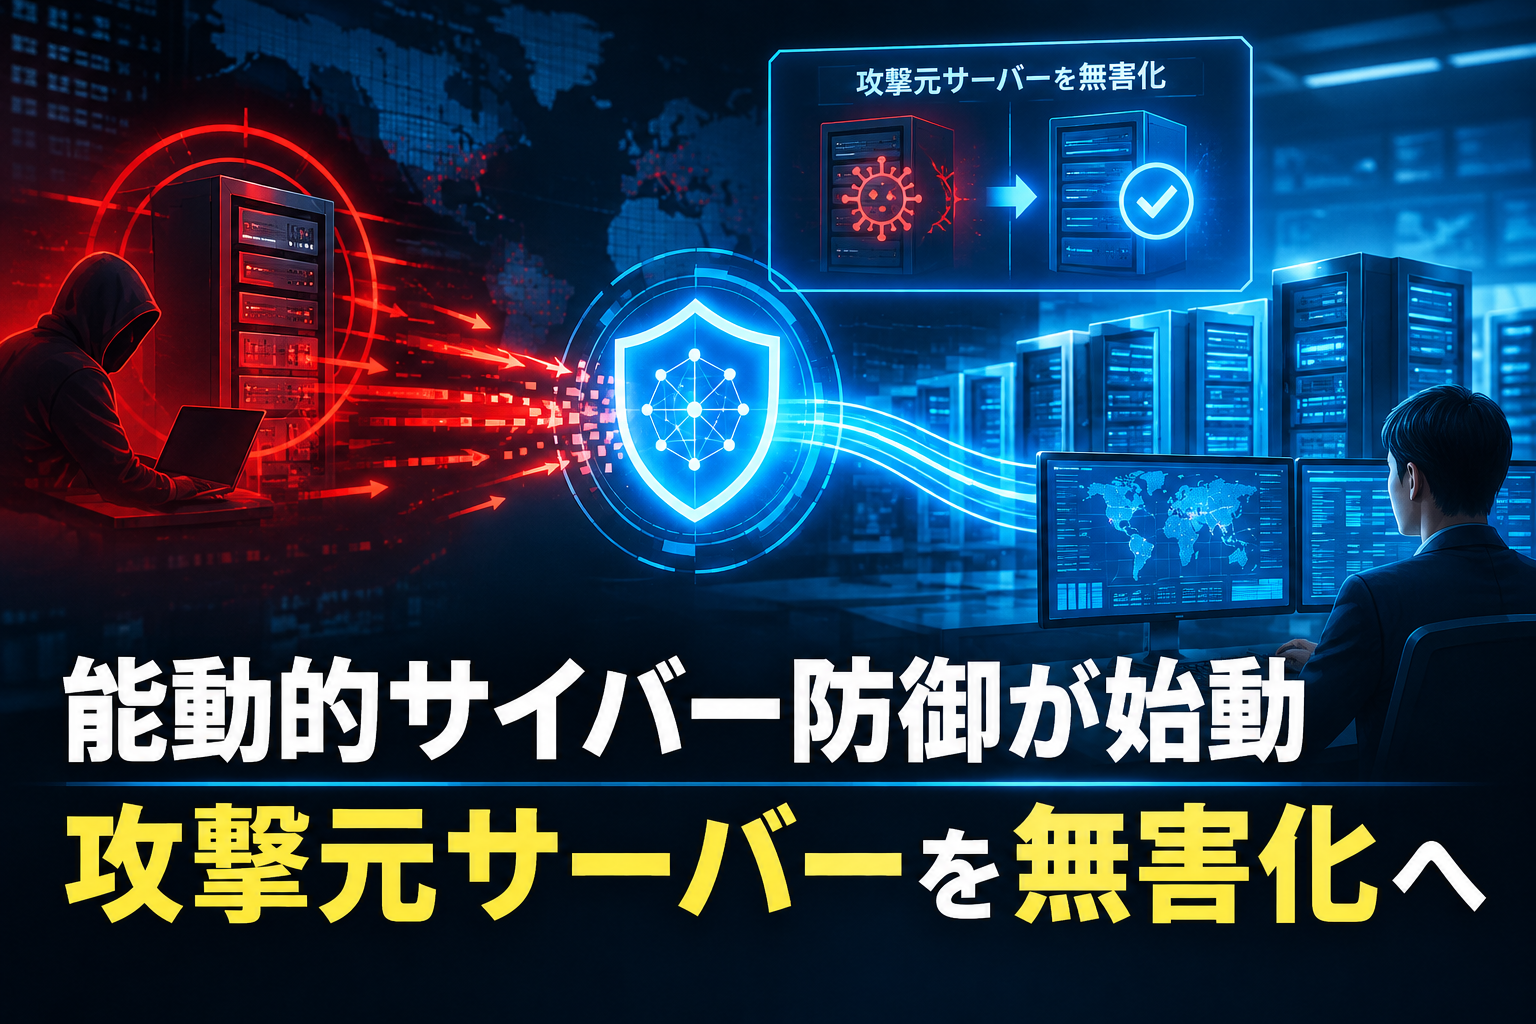
サイバー対処能力強化法と同整備法が10月1日に施行され、重大なサイバー攻撃を未然に防ぐ「能動的サイバー防御」の運用が始まった[1]。攻撃に使われているサーバーなどが確認されれば、警察と自衛隊がそのサーバーに入り込み、必要に応じて無害化できるようになった[1][2]。
能動的サイバー防御で何ができるようになったのか
柱は三つある。基幹インフラ事業者と政府が情報を出し合う「官民連携の強化」、攻撃サーバーへの「アクセス・無害化措置」、攻撃サーバーを見つけるための「通信情報の利用」だ。このうち10月1日に施行されたのは前の二つで、通信情報の利用は来年秋の施行となる[1]。
無害化措置の手順は法律で細かく決められている[2]。
- 担い手:警察庁長官が指名する警察官と、自衛隊
- 国外のサーバー:国内にあると認める相当な理由がない場合は警察庁の警察官だけが実施でき、事前に警察庁長官を通じて外務大臣と協議する
- 歯止め:実施の前に、独立機関「サイバー通信情報監理委員会」の承認を得る(承認を待つ余裕がない場合の例外あり)
警察と自衛隊の措置が国家安全保障の観点から食い違わないよう、国家サイバー統括室(NCO)が国家安全保障局(NSS)と連携して司令塔を担う[2]。根拠となる二つの法律は2025年5月16日に成立し、同23日に公布された。強化法の正式名称は「重要電子計算機に対する不正な行為による被害の防止に関する法律」である[3]。
基幹インフラ事業者に課される義務
対象となる基幹インフラは、電力、通信、金融、ガス、鉄道、空港・航空、水道など15分野の258事業者だ[1]。
- インシデント報告:10月1日から、重要な電子計算機でマルウェアの実行や不正アクセスなどを認知したら、事業を所管する大臣と首相に報告する
- 資産届出:導入済みの重要な電子計算機は来年3月までに製品名などを届け出る。新たに導入するものは導入から4カ月以内
政府と事業者が脅威の情報を共有する協議会も設けられ、10月1日の時点で基幹インフラ事業者を中心に約100組織が加わる予定とされた[1]。
攻撃を「見つける」仕組みは来年秋
能動的サイバー防御の全体像が、この日にそろったわけではない。通信情報を分析して攻撃サーバーを見つける仕組みは、来年秋まで動かない[1]。
無害化は、攻撃の兆候を早くつかめてこそ生きる手段だ。検知の仕組みが本格的に動くまでの間は、事業者からの報告や同盟国からの情報に頼る場面が多くなるとみられる。報告義務を負う事業者にとっては、どこまでを「報告すべき被害」とするかの判断も含め、初動の体制づくりが当面の課題になる。
「攻めの防御」に求められる歯止め
サイバー攻撃は、電力や医療、物流など暮らしの土台を一瞬で止める力を持つ。守りを強めることに異論は少ないだろう。だからこそ、監理委員会による承認が形だけにならず、どのような措置をいつ取ったのかを事後に検証できる仕組みが欠かせない。政府は情報機能の強化も進めており(国家情報戦略へ有識者会議が始動)、安全保障と市民の権利の両立が、運用の積み重ねの中で試されることになる。
脚注
- 内閣官房国家サイバー統括室・内閣府政策統括官(サイバー安全保障担当)「サイバー対処能力強化法等の施行について」(2026年9月) https://www.cao.go.jp/cybersecurity/pdf/sekousetsumei.pdf
- 内閣官房国家サイバー統括室「サイバー対処能力強化法及び同整備法について」(説明資料、2025年9月) https://www.cas.go.jp/jp/seisaku/cyber_anzen_hosyo_torikumi/pdf/setsumei.pdf
- 内閣官房「サイバー安全保障に関する取組(能動的サイバー防御の実現に向けた検討など)」 https://www.cas.go.jp/jp/seisaku/cyber_anzen_hosyo_torikumi/index.html