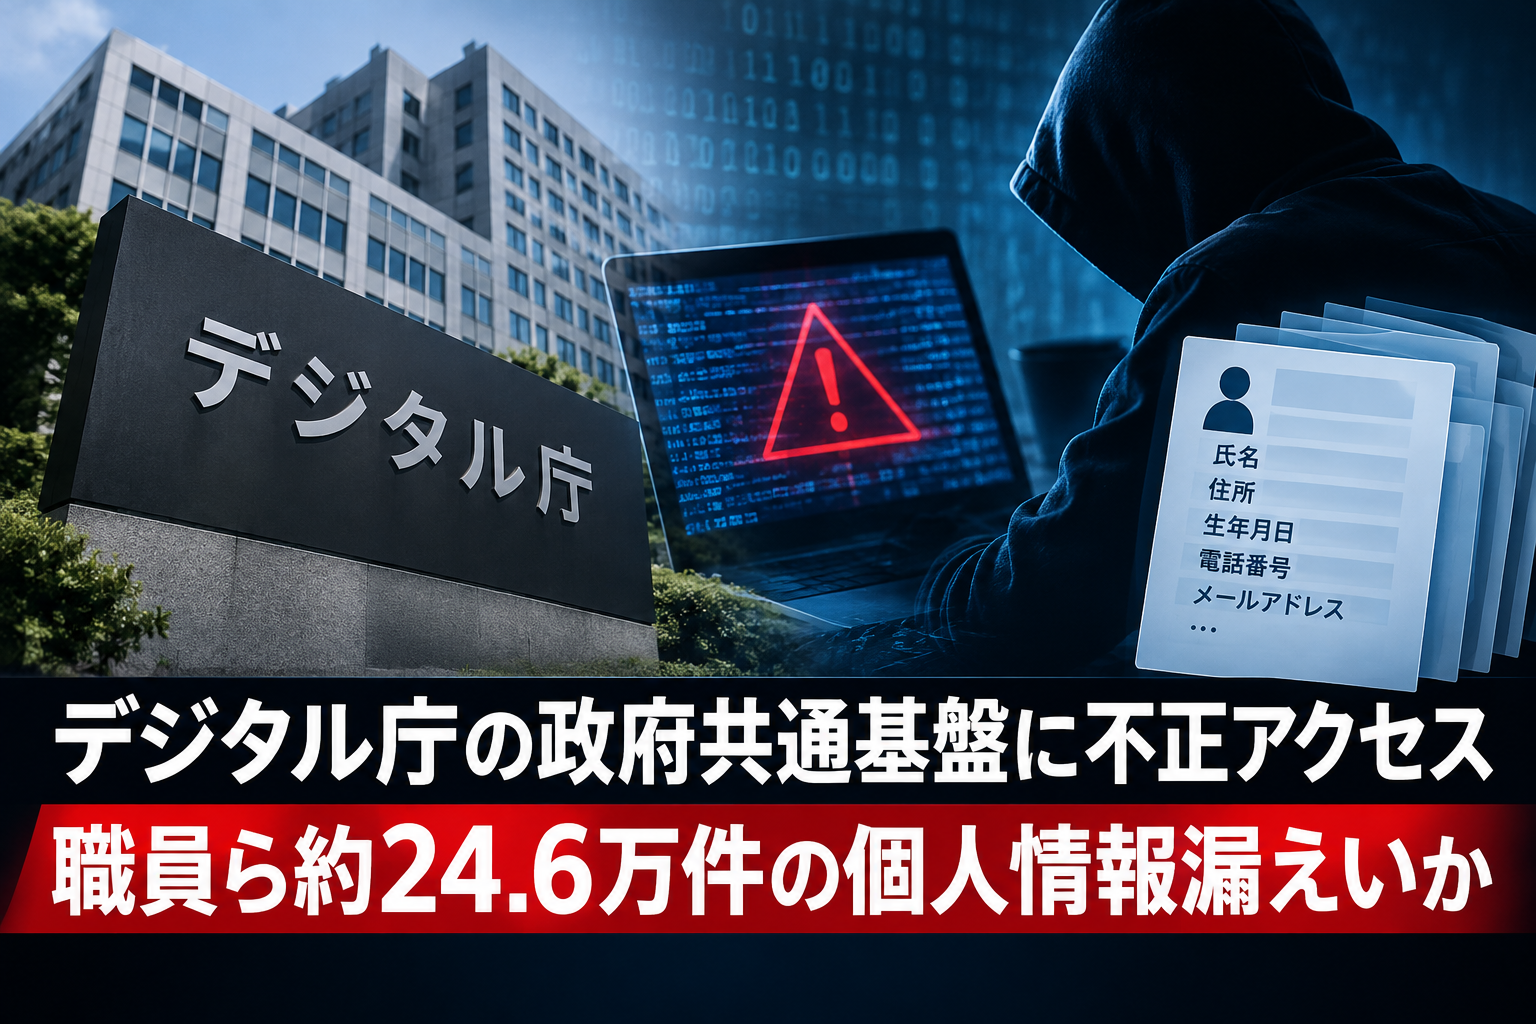
デジタル庁は9月11日、各府省庁向けに運用する政府共通の業務実施環境「ガバメントソリューションサービス(GSS)」が外部から不正アクセスを受け、個人情報を含むファイルの一部が外部に漏えいした可能性があると発表した[1]。
漏えいの可能性がある個人情報は約24.6万件。内訳は、GSSを利用する機関の職員や業務に携わった公務員などの情報が約18.9万件、業務に携わった事業者や個人の情報が約5.7万件である。項目別では氏名が約23.6万件、メールアドレスが約23.1万件、電話番号が約9.4万件、住所が約0.1万件だった[1]。
同庁によると、マイナンバー、銀行などの口座の情報、年金番号はいずれも対象外だ。同庁が公表したQ&Aは「一般の国民の個人情報は含まれません」としたうえで、公務員以外については、業務に携わった企業の従業員や個人事業主の氏名、業務用のメールアドレスや電話番号が含まれると説明している[2]。
VPN機器の脆弱性を突かれた
発表によると、同庁は6月25日、保守運用担当者のアカウントを使って大量のファイルにアクセスが行われたことを検知し、調査を始めた[4]。侵入経路が分かったのは7月9日だった。外部の第三者が、ネットワーク接続機器(VPN)の弱点を突いて入り込んでいた。同庁はその日のうちに問題のアカウントを止め、侵害を受けた機器と外部とのやり取りも断った[1]。
セキュリティ事案を継続的に記録しているブログ「piyolog」のまとめによれば、侵入は5月下旬ごろから始まっていたとみられ、悪用されたのは既に知られていた脆弱性だった。パッチの適用を進めている最中に攻撃を受けたという。GSSは2026年7月時点で独立行政法人を含む23機関、約15.4万人が利用している[3]。
悪用された脆弱性の詳細について、デジタル庁は今後のセキュリティ確保に支障を及ぼすおそれがあるとして回答を控えている[2]。
公表まで2カ月、同庁の説明は
侵入の判明から公表までには2カ月余りを要した。この点についてQ&Aは、検知当初は不正アクセスの有無や影響範囲が分かっておらず、侵入経路の分析や漏えいした可能性のある情報の特定、対象者の確認などに「相当の時間を要した」と説明している[2]。
同庁は、連絡先を特定できた対象者から順次、個別に連絡するとしている。専用のフリーダイヤル(0120-360-036)とメールアドレスで問い合わせにも応じる。11日時点で、今回の事案に起因する悪用などの二次被害は確認されていないという[2]。
同庁は再発を防ぐため、脆弱性をどう管理するかを見直し、外部から接続する仕組みも改めるとした。発表文は「関係の皆様に多大な御迷惑と御心配をおかけし、誠に申し訳ありません」と謝罪している[1]。
「既知の脆弱性」が突かれた意味
今回の件で重いのは、未知の攻撃手法ではなく、既に存在が知られていた脆弱性が入り口になった点だ。VPN機器は外部から社内ネットワークに入るための玄関にあたり、近年は国内外の企業や病院への侵入経路として繰り返し悪用されてきた。パッチの公開から適用までの時間差をどう縮めるかは、民間でも長く課題とされてきた論点である。
GSSは、府省庁ごとに分かれていた職員の業務環境を共通化するために整備が進められてきた基盤だ。共通化は運用の効率を高める一方で、一か所の弱点が複数の機関に影響を及ぼす構造も生む。今回、約15万人が使う基盤で、保守用の経路から侵入を許した事実は、集約のメリットとリスクが表裏一体であることを示した。
漏えいの対象は職員や事業者の連絡先が中心で、国民の個人情報は含まれていない。ただ、氏名と業務用メールアドレスの組み合わせは、官公庁の担当者をかたる標的型のなりすましメールに悪用されうる。対象者本人だけでなく、府省庁と取引のある事業者側にも、不審なメールへの警戒が求められる。
行政のデジタル化を旗振りする組織が、自らの基盤の管理でつまずいた影響は小さくない。同庁はQ&Aで、より実質的なリスクに基づいて迅速かつ先行的に対応できるよう、脆弱性管理を強化するとしている[2]。それを具体的にどう実装するのか。原因の詳細な説明と、検証可能な形での再発防止策の提示が次の焦点になる。
脚注
- デジタル庁「ガバメントソリューションサービスへの不正アクセスによる職員等の個人情報の漏えいの可能性について」(2026年9月11日) https://www.digital.go.jp/news/2026-0911-01
- デジタル庁「『ガバメントソリューションサービスへの不正アクセスによる職員等の個人情報の漏えいの可能性について』に関するQ&A」 https://www.digital.go.jp/press/5fc99139-a4e2-4b7b-8b0c-d475e926143f
- piyolog「デジタル庁のガバメントソリューションサービス(GSS)への不正アクセスについてまとめてみた」(2026年9月11日) https://piyolog.hatenadiary.jp/entry/2026/09/11/220855
- ITmedia NEWS「デジタル庁に不正アクセス、個人情報24.6万件漏えいか 各府省庁の職員情報など」(2026年9月11日) https://www.itmedia.co.jp/news/article/2609/11/2000001406/